Proteger datos personales no depende de una sola aplicación. Es una combinación de cuentas seguras, dispositivos actualizados, decisiones prudentes al compartir información y procesos que limitan quién puede acceder a qué.
Esta guía absorbe también la antigua página sobre ética profesional en el manejo de datos. Seguridad, privacidad y ética no son lo mismo, pero se relacionan: una acción puede ser técnicamente posible y aun así ser innecesaria, desproporcionada o contraria a la confianza de la persona cuyos datos administras.
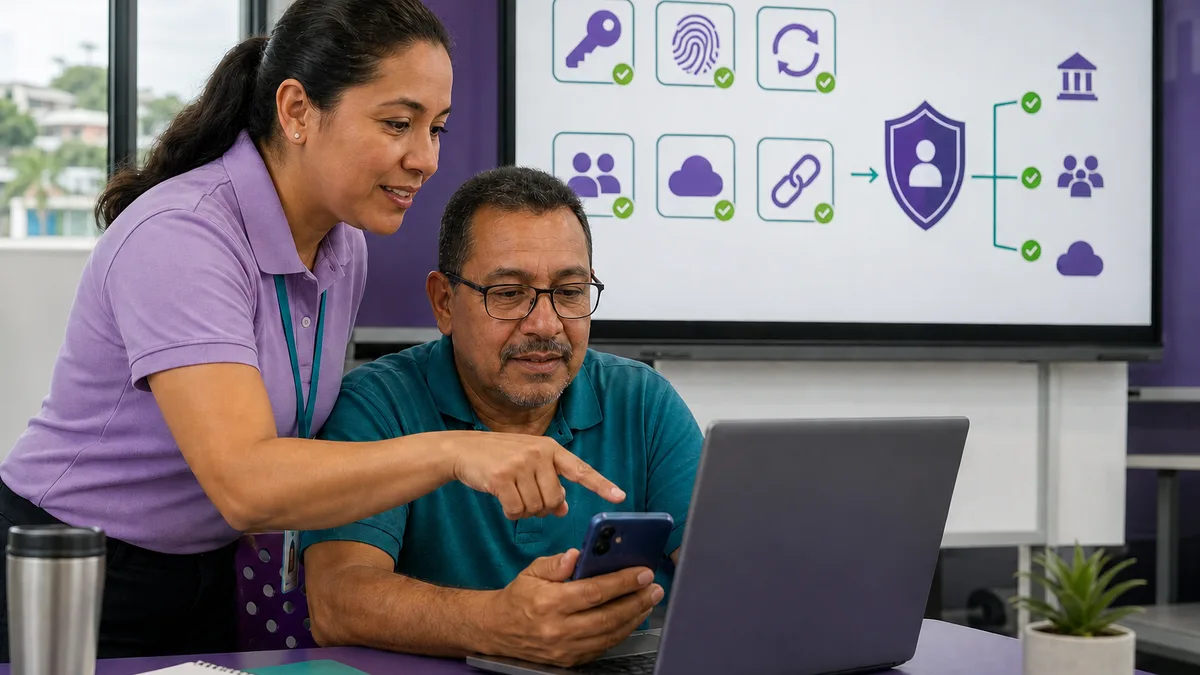
Empieza por tus cuentas principales
Prioriza correo, banca, almacenamiento, redes sociales y cuentas que permiten recuperar otras cuentas.
- usa una contraseña distinta para cada servicio importante;
- utiliza un gestor de contraseñas confiable si te ayuda a mantener claves únicas;
- activa autenticación multifactor cuando esté disponible;
- conserva los códigos de recuperación en un lugar separado y seguro;
- revisa sesiones activas y dispositivos vinculados;
- elimina métodos de recuperación antiguos que ya no controlas.
No reutilices una contraseña “fuerte” en diez sitios. Una filtración de un servicio puede convertirla en llave para los demás.
MFA: mejor que sólo contraseña
La autenticación multifactor añade una segunda condición para entrar. Los métodos disponibles cambian entre servicios: aplicaciones autenticadoras, claves de seguridad, passkeys, notificaciones o SMS, entre otros.
No todos ofrecen el mismo nivel de resistencia a phishing, pero activar un segundo factor apropiado suele ser mejor que depender únicamente de una contraseña. Conserva un plan de recuperación para no bloquearte a ti mismo.
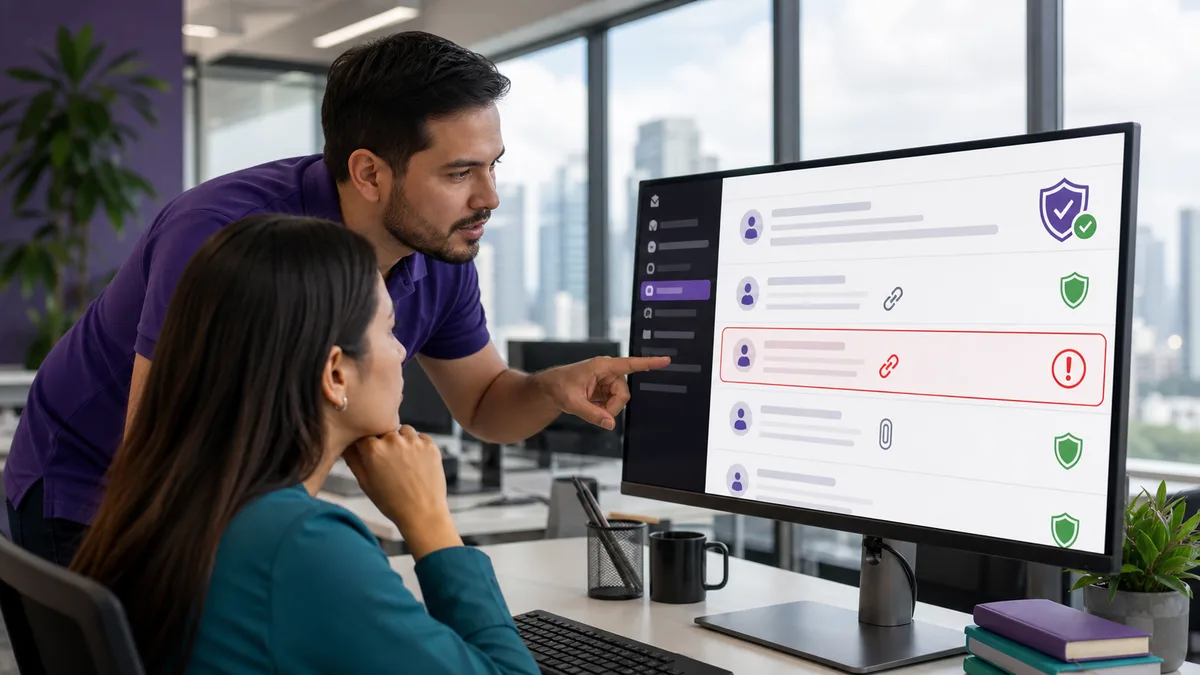
Phishing y mensajes inesperados
No evalúes un mensaje sólo por su apariencia. Antes de abrir un enlace o entregar información:
- comprueba quién solicita la acción;
- entra al servicio por una ruta que ya conoces cuando sea posible;
- desconfía de urgencias artificiales;
- no compartas códigos de MFA;
- verifica solicitudes de pagos o cambios bancarios mediante un canal independiente;
- informa rápidamente un mensaje sospechoso en un entorno laboral.
Un correo puede copiar logotipos, nombres y firmas. La identidad visual no demuestra autenticidad.
Mantén dispositivos y aplicaciones bajo control
- instala actualizaciones de seguridad de sistemas y aplicaciones;
- usa bloqueo de pantalla;
- cifra el dispositivo cuando la plataforma lo soporte y el riesgo lo justifique;
- evita instalar software desde fuentes dudosas;
- revisa permisos de cámara, micrófono, ubicación, contactos y archivos;
- elimina aplicaciones que ya no necesitas;
- conserva copias de seguridad de información importante.
Si un dispositivo deja de recibir actualizaciones críticas, evalúa si todavía es apropiado para acceder a información sensible.
Comparte menos datos
La minimización reduce el daño posible. Antes de pedir o entregar un dato pregunta:
- ¿realmente es necesario?;
- ¿para qué se utilizará?;
- ¿quién tendrá acceso?;
- ¿cuánto tiempo se conservará?;
- ¿cómo se elimina cuando deja de ser necesario?;
- ¿podría resolverse el proceso con un dato menos sensible?
No recopiles una copia de documento, fecha de nacimiento o dirección completa “por si acaso” si el proceso no necesita esa información.
Privacidad en redes y exposición pública
Revisa qué puede descubrir una persona sin autenticarse:
- fecha de nacimiento;
- teléfono y correo;
- ubicación habitual;
- familia y relaciones;
- fotografías de credenciales o documentos;
- viajes en tiempo real;
- respuestas que podrían servir para preguntas de recuperación.
No necesitas desaparecer de internet. El objetivo es decidir conscientemente qué información tiene una razón para ser pública.
Datos en el trabajo
Una organización necesita reglas más claras que un usuario individual:
- clasificación de información;
- mínimo privilegio;
- cuentas individuales;
- altas, cambios y bajas de accesos;
- registro de acciones relevantes;
- canales aprobados para compartir archivos;
- retención y eliminación;
- respaldo y recuperación;
- procedimiento de incidentes.
Evita enviar bases de clientes por cuentas personales o mensajería informal sólo porque resulta más rápido.
Ética profesional en el manejo de datos
Cumplir una instrucción técnica no agota la responsabilidad profesional. Antes de acceder, combinar o reutilizar información considera:
- finalidad: ¿el dato se usa para aquello que justificó su obtención?;
- necesidad: ¿hace falta acceder a todo el conjunto?;
- proporcionalidad: ¿el beneficio justifica la exposición?;
- transparencia: ¿la persona razonablemente esperaría este uso?;
- sesgo: ¿el dato o análisis puede perjudicar sistemáticamente a un grupo?;
- responsabilidad: ¿puede explicarse quién tomó la decisión y con qué evidencia?;
- corrección: ¿existe una forma de corregir datos erróneos?;
- retención: ¿se conserva información simplemente porque nadie definió cuándo borrarla?
La legalidad y la ética se relacionan, pero no son idénticas. Cuando intervengan obligaciones regulatorias, contractuales o profesionales, consulta la normativa aplicable y asesoría idónea.
IA y servicios en la nube
Antes de pegar información en una herramienta de IA, almacenamiento o SaaS:
- revisa qué tipo de cuenta estás usando;
- identifica qué datos saldrán de la organización;
- elimina identificadores que no sean necesarios;
- verifica permisos e integraciones;
- entiende retención y uso de datos según los términos vigentes;
- no envíes secretos de autenticación.
Una herramienta útil para información pública puede no ser adecuada para expedientes, nóminas, historias clínicas u otros datos sensibles.
Qué hacer ante una posible exposición
Si sospechas que una cuenta o dato fue comprometido:
- evita borrar evidencia útil por impulso;
- cambia credenciales afectadas desde un dispositivo confiable cuando corresponda;
- revoca sesiones o tokens expuestos;
- informa al responsable interno si se trata de datos laborales;
- identifica qué información pudo quedar expuesta;
- documenta fechas y acciones;
- evalúa las obligaciones de notificación aplicables al caso;
- corrige la causa, no sólo el síntoma.
No ocultes un incidente para evitar una conversación incómoda: retrasar la respuesta puede ampliar el daño.
Antes de donar o vender un dispositivo
Cerrar sesión o borrar archivos manualmente puede ser insuficiente. Sigue el procedimiento específico del dispositivo y tipo de almacenamiento. La guía de cómo borrar datos antes de donar desarrolla ese escenario por separado.
Un ejercicio práctico
Haz una revisión de diez cuentas importantes:
- contraseña única;
- MFA;
- correo y teléfono de recuperación;
- sesiones activas;
- aplicaciones conectadas;
- información pública;
- última revisión de seguridad.
Después crea una lista corta de prioridades. Seguridad sostenible se construye corrigiendo riesgos reales, no intentando cambiar cien cosas en una tarde.
¿Crezendo ofrece capacitación en privacidad o seguridad?
No debe asumirse a partir de este artículo. Usa Contacto, describe si la necesidad es personal, empresarial, de ciberseguridad o manejo ético de datos, y consulta qué capacitación está disponible actualmente.
Preguntas frecuentes
¿Cambiar la contraseña frecuentemente mejora seguridad?
Cambiar una clave comprometida o débil sí. Rotarla mecánicamente sin motivo puede aportar poco si sigues reutilizando contraseñas o no activas MFA. Prioriza claves únicas y respuesta ante compromiso.
¿Un gestor de contraseñas es seguro?
Reduce el problema de memorizar y reutilizar claves, pero debes proteger bien la cuenta maestra, MFA y recuperación. Evalúa el producto y tu modelo de riesgo.
¿Puedo guardar datos de clientes en cualquier nube?
No. Debes evaluar finalidad, permisos, sensibilidad, condiciones del proveedor y obligaciones aplicables a tu organización.
¿Seguridad y privacidad son lo mismo?
No. Seguridad protege sistemas e información frente a accesos o cambios no autorizados; privacidad se ocupa también de qué datos se recogen, por qué, cómo se usan y con quién se comparten.