El correo electrónico combina dos riesgos distintos: que una persona sea engañada por un mensaje y que una cuenta o dominio sea utilizado de forma indebida. Protegerlo exige trabajar ambos frentes: hábitos de verificación para las personas y controles técnicos para las cuentas y los dominios.
Esta URL recibió 14 impresiones en la ventana de 90 días revisada, principalmente para búsquedas como “ciberseguridad en correo electrónico”. La intención es suficientemente específica para conservarla separada de la guía general de ciberseguridad.
1. No decidas si un correo es seguro sólo por su apariencia
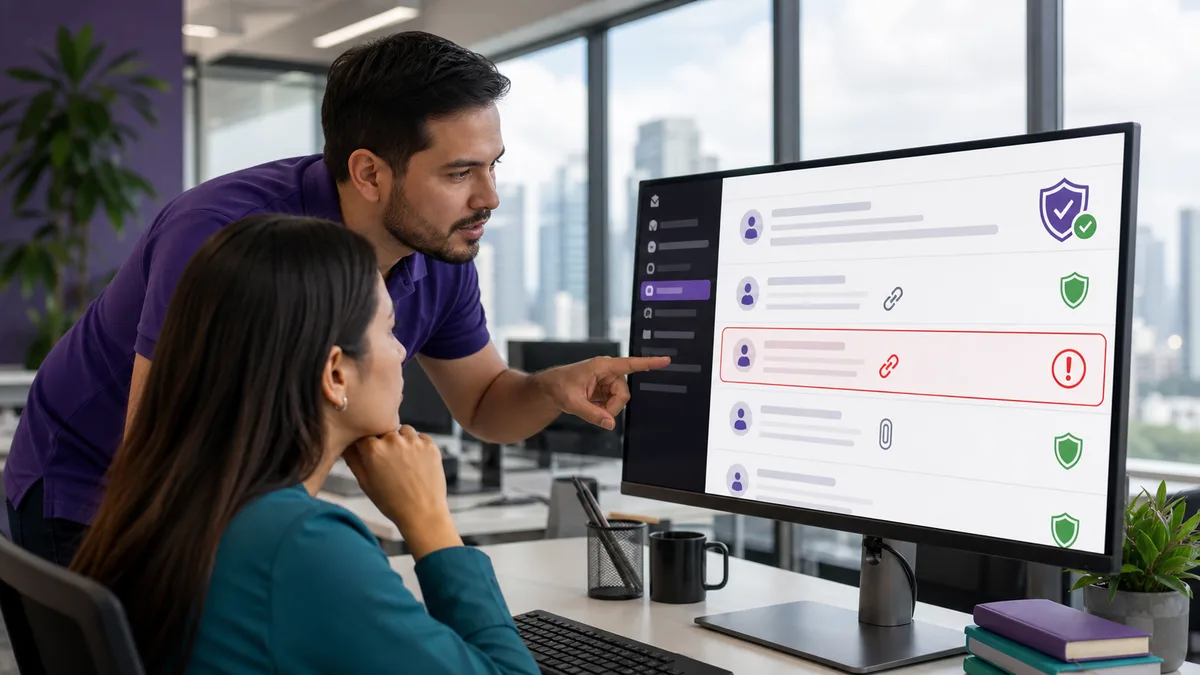
Un mensaje puede copiar logos, colores, firmas y nombres reales. Antes de actuar, revisa el contexto:
- ¿esperabas ese mensaje?;
- ¿la solicitud es coherente con la relación que tienes con el remitente?;
- ¿te pide actuar con una urgencia inusual?;
- ¿solicita credenciales, códigos MFA, información bancaria o un cambio de cuenta de pago?;
- ¿el dominio del remitente coincide realmente con la organización?;
- ¿el enlace lleva al dominio que esperas?;
- ¿el adjunto era esperado y tiene sentido para el trabajo que estás realizando?
Una dirección que se parece a la correcta no es necesariamente la correcta. empresa-soporte.example y empresa.example son dominios diferentes aunque visualmente resulten parecidos.
2. Verifica solicitudes sensibles por un segundo canal
Cuando un correo pide cambiar una cuenta bancaria, comprar tarjetas, transferir dinero, entregar una contraseña o revelar información sensible, confirma la solicitud por un canal que no provenga del propio mensaje sospechoso.
Por ejemplo:
- abre el contacto que ya tenías guardado;
- llama al número conocido de la persona o empresa;
- entra al portal escribiendo la dirección conocida en el navegador;
- pregunta internamente a la persona responsable.
No utilices para “verificar” el teléfono o enlace que acaba de proporcionarte el mismo correo que estás tratando de comprobar.
3. Usa MFA, pero entiende que no todos los métodos resisten igual al phishing
La autenticación multifactor añade una barrera cuando una contraseña es robada. CISA recomienda requerir MFA donde sea posible y utilizar la opción más fuerte disponible, destacando los métodos resistentes al phishing cuando el servicio los ofrece.
Para una organización, empieza por:
- cuentas administrativas;
- correo electrónico;
- almacenamiento de archivos;
- acceso remoto;
- cuentas que manejan datos sensibles.
La guía actual de CISA está disponible en Require Multifactor Authentication.
MFA no vuelve legítimo un mensaje. Una página falsa también puede intentar engañar al usuario para que apruebe una solicitud o entregue un código.
4. Usa contraseñas distintas y un gestor cuando sea apropiado
Reutilizar la misma contraseña hace que una filtración en un servicio pueda afectar cuentas completamente diferentes.
Una práctica más sostenible es:
- una contraseña distinta por servicio;
- un gestor de contraseñas confiable cuando corresponda;
- MFA en las cuentas importantes;
- recuperación de cuenta configurada y actualizada;
- eliminación de cuentas antiguas que ya no tienen razón para existir.
En empresas, además importa quién puede recuperar una cuenta cuando una persona deja la organización.
5. Revisa sesiones, reglas de reenvío y aplicaciones conectadas
Un atacante que entra al correo puede intentar conservar acceso incluso después de un cambio de contraseña.
Si sospechas compromiso, revisa:
- sesiones o dispositivos activos;
- reglas de reenvío automático;
- filtros que oculten mensajes;
- direcciones de recuperación;
- aplicaciones OAuth o integraciones conectadas;
- métodos MFA registrados;
- delegaciones de buzón;
- cambios recientes de configuración.
Las opciones exactas dependen del proveedor de correo.
6. Si ya hiciste clic o entregaste credenciales, cambia de objetivo: responde al incidente
No pierdas tiempo discutiendo si “parecía convincente”. Actúa según lo que pudo haberse expuesto.
Si sólo abriste el correo
Abrir un mensaje no implica automáticamente que la cuenta esté comprometida. No obstante, evita interactuar con enlaces, archivos o solicitudes que todavía no hayas verificado.
Si entregaste usuario y contraseña
Desde un dispositivo confiable:
- cambia la contraseña;
- revisa sesiones activas;
- habilita o renueva MFA;
- revisa reglas y aplicaciones conectadas;
- comprueba que los datos de recuperación no hayan cambiado;
- avisa a IT o seguridad si se trata de una cuenta organizacional.
Si aprobaste una transferencia o revelaste datos financieros
Contacta inmediatamente a la institución correspondiente mediante sus canales oficiales. El problema ya no es solamente informático.
Si ejecutaste un adjunto o programa sospechoso
Trátalo también como un posible incidente del dispositivo. Aísla y evalúa el equipo según el procedimiento de tu organización en lugar de limitarte a cambiar la contraseña del correo.
7. SPF, DKIM y DMARC protegen el dominio de envío; no reemplazan la educación del usuario
Cuando una organización utiliza su propio dominio para enviar correo, debe configurar correctamente la autenticación del dominio.
SPF
Declara qué sistemas están autorizados para enviar correo en nombre del dominio.
DKIM
Añade una firma criptográfica que permite al receptor verificar que el mensaje fue firmado por el dominio correspondiente y que determinadas partes no fueron alteradas durante el tránsito.
DMARC
Añade reglas de alineación y una política para los mensajes que no superan las comprobaciones correspondientes, además de permitir reportes útiles para observar quién está enviando en nombre del dominio.
Google exige actualmente al menos SPF o DKIM para todos los remitentes que envían a cuentas personales de Gmail, y SPF + DKIM + DMARC para remitentes masivos de más de 5.000 mensajes diarios. Google además recomienda configurar los tres métodos cuando sea posible. Consulta las directrices actuales para remitentes de Gmail.
Estos controles ayudan contra la suplantación del dominio, pero no pueden impedir que un atacante registre otro dominio parecido o comprometa una cuenta real.
8. Un protocolo de reporte debe ser más fácil que ignorar el problema
Un empleado no debería tener que descubrir por sí solo a quién avisar.
Define:
- dónde reportar un correo sospechoso;
- qué información conservar;
- qué hacer si ya se hizo clic;
- a quién escalar una transferencia o cambio de cuenta;
- quién revisa sesiones, reglas y logs;
- cómo se informa al resto del equipo si existe una campaña activa.
El objetivo del reporte temprano es contener y aprender, no encontrar un culpable.
9. Cómo practicar con un equipo
Una práctica útil puede utilizar mensajes simulados y pedir a los participantes que expliquen por qué actuarían o no actuarían.
Incluye casos como:
- adjunto inesperado de un proveedor conocido;
- cambio urgente de cuenta bancaria;
- mensaje real con un enlace legítimo;
- dominio casi idéntico al correcto;
- solicitud de código MFA;
- correo de un compañero cuya cuenta fue comprometida.
La evaluación no debería consistir en memorizar “errores ortográficos = phishing”. Los ataques reales pueden estar perfectamente redactados.
10. Checklist mínimo para una pequeña organización
- MFA habilitado en cuentas importantes.
- Cuentas administrativas separadas cuando corresponda.
- Contraseñas únicas y recuperación controlada.
- SPF/DKIM/DMARC revisados para dominios propios.
- Inventario de cuentas y responsables.
- Procedimiento para altas y bajas de personal.
- Canal claro para reportar mensajes sospechosos.
- Revisión de forwarding, delegaciones y aplicaciones conectadas cuando hay un incidente.
- Backups y plan de respuesta para sistemas afectados por malware.
- Prácticas periódicas basadas en situaciones reales.
Formación y Crezendo
Crezendo mantiene una oferta de capacitación en ciberseguridad básica para organizaciones, pero esta página no debe interpretarse como garantía de una cohorte, temario o fecha específica. Revisa el taller vigente de ciberseguridad básica o consulta una necesidad concreta.
Una capacitación puede mejorar la capacidad de reconocer y reportar incidentes; no puede garantizar que una organización nunca sufrirá phishing o compromiso de cuentas.