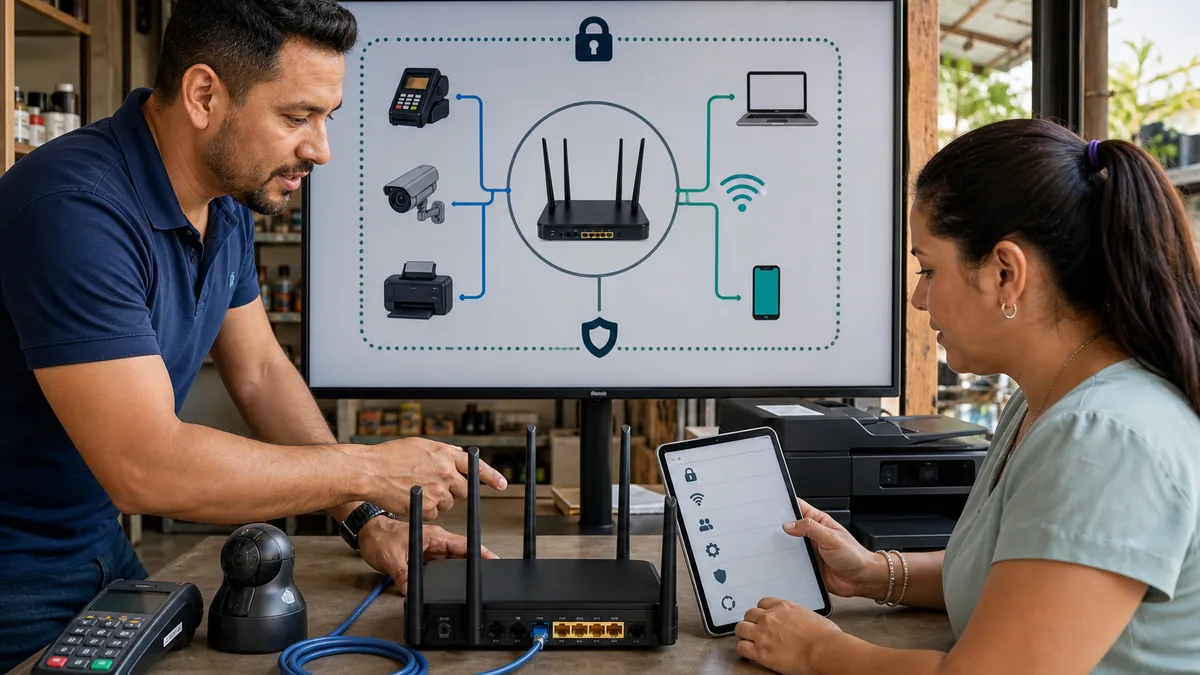
Una red WiFi de negocio no queda segura por cambiar una contraseña una vez. Caja, computadoras, cámaras, impresoras, teléfonos y dispositivos de clientes pueden compartir el mismo equipo, pero no deberían tener necesariamente el mismo acceso. La configuración correcta depende del modelo, el firmware, la administración del proveedor de Internet y los sistemas que la empresa necesita mantener operativos.
Esta guía, reverificada el 10 de agosto de 2026 con fuentes primarias, ofrece una ruta defensiva para una microempresa en Panamá. No sustituye el manual del fabricante, una revisión profesional, los requisitos del proveedor de pagos ni una evaluación de cumplimiento. Tampoco promete seguridad absoluta: una red necesita inventario, configuración, pruebas, mantenimiento y una respuesta prevista para incidentes.
Respuesta rápida: la secuencia segura
No empieces cambiando opciones al azar. Sigue estas compuertas:
- identifica los equipos, sus responsables y lo que debe seguir funcionando;
- confirma quién administra el router y si pertenece al negocio o al proveedor;
- respalda la configuración y prepara una ventana de cambio con recuperación;
- actualiza desde el canal oficial y verifica que el equipo todavía reciba soporte;
- protege la cuenta administrativa y desactiva la gestión desde Internet si no es necesaria;
- usa WPA3 cuando los clientes lo soporten o WPA2 con AES/CCMP durante una transición justificada;
- separa trabajo, invitados e IoT y comprueba el aislamiento real;
- desactiva funciones innecesarias como WPS, UPnP o reenvíos no documentados;
- prueba caja, cámaras, impresoras, acceso permitido y acceso denegado;
- registra el resultado y define revisiones por eventos, alertas y soporte del fabricante.
Si no puedes explicar cómo recuperar acceso o revertir un cambio, todavía no estás listo para aplicarlo en horario de operación.
1. Haz un inventario antes de abrir el panel del router
La guía rápida del NIST Cybersecurity Framework 2.0 para pequeñas empresas comienza por tratar la ciberseguridad como riesgo del negocio. En WiFi, eso significa saber qué depende de la red antes de modificarla.
Registra, sin guardar contraseñas en la hoja:
| Elemento | Qué documentar | Pregunta de control |
|---|---|---|
| módem, router y puntos de acceso | marca, modelo, firmware, propietario y responsable | ¿lo administra la empresa o el ISP? |
| caja o punto de venta | conexión, proveedor y horario crítico | ¿qué requisito contractual aplica? |
| cámaras y grabador | conexión, visualización, grabación y alertas | ¿seguirán operando si cambia la red? |
| impresoras y escáneres | usuarios y servicios que necesitan | ¿requieren comunicación local? |
| computadoras y teléfonos de trabajo | dueño, sistema y función | ¿están administrados y actualizados? |
| IoT | tipo, soporte y destino en Internet | ¿necesitan alcanzar la red de trabajo? |
| invitados y dispositivos personales | finalidad y duración del acceso | ¿solo necesitan Internet? |
| proveedores | método, vigencia y responsable del acceso | ¿existe acceso remoto que retirar? |
Un nombre extraño en la lista del router no demuestra una intrusión. Los nombres pueden ser genéricos y algunos dispositivos usan direcciones MAC aleatorias. Confirma dueño, hora, fabricante y función antes de bloquear algo crítico.
2. Define la propiedad, el respaldo y la ventana de cambio
Un router entregado por el proveedor puede tener controles compartidos o firmware administrado remotamente. Antes de modificarlo, confirma qué opciones puede manejar la empresa y cuáles requieren al ISP. No restablezcas de fábrica un equipo sin conocer las credenciales de conexión, telefonía, IPTV, enlaces empresariales o servicios asociados.
Cuando el fabricante lo permita, exporta la configuración actual y guárdala con acceso restringido: ese archivo puede contener nombres de red, claves u otros secretos. Documenta también:
- cómo volver al panel administrativo;
- qué persona puede aprobar un cambio;
- qué servicios se comprobarán después;
- cuánto tiempo puede tolerar el negocio sin red;
- cómo restaurar el estado anterior;
- a quién escalar si la recuperación falla.
Haz los cambios en una ventana acordada. Cambiar la frase WiFi o segmentar redes puede desconectar caja, cámaras e impresoras. Tener un respaldo no basta: el procedimiento de restauración debe ser comprensible y, cuando sea viable, estar probado.
3. Comprueba soporte y actualiza por el canal autorizado
El NIST IR 8425A sobre routers de consumo reconoce que algunas pequeñas empresas usan este tipo de equipo, pero evalúa capacidades de producto; no afirma que cualquier router doméstico sea adecuado para un negocio. Entre los resultados importantes están las actualizaciones verificadas, el control de interfaces, la protección de credenciales y la visibilidad del estado.
Busca el modelo exacto en el sitio o aplicación oficial del fabricante o consulta al ISP. Revisa:
- versión instalada y versión disponible;
- fecha de fin de soporte;
- notas de seguridad y compatibilidad;
- método de actualización y reinicio esperado;
- conservación de la configuración;
- procedimiento documentado ante un fallo.
No descargues firmware de foros, repositorios no oficiales ni páginas para un modelo parecido. Si el equipo ya no recibe correcciones, el problema no se resuelve con una contraseña más larga: evalúa reemplazarlo por uno con soporte y las capacidades que la arquitectura necesita.
4. Protege la administración, no solo la clave WiFi
La contraseña para entrar al panel y la frase que conecta dispositivos son secretos distintos. No las reutilices. La orientación de la FTC para pequeñas empresas recomienda cambiar las credenciales predeterminadas, desactivar la administración remota y cerrar la sesión administrativa.
Aplica lo que soporte el equipo:
- una cuenta administrativa individual o una frase larga, única y guardada en un gestor controlado;
- MFA para la cuenta de nube o administración cuando esté disponible;
- administración desde la LAN o una red de gestión definida;
- HTTPS u otro protocolo cifrado, evitando HTTP o Telnet si existe una alternativa segura;
- bloqueo o limitación de intentos fallidos;
- cierre de sesión al terminar;
- retiro inmediato de accesos de exempleados y proveedores vencidos.
El NIST IR 8425A recomienda que el acceso administrativo desde la WAN esté desactivado por defecto y que la gestión se limite a interfaces locales. Si una necesidad real exige administración remota, no abras el panel directamente a Internet por conveniencia: requiere un diseño autenticado, cifrado, restringido, registrado y mantenido por alguien competente.
Cambiar el nombre predeterminado de la red puede evitar revelar el modelo o proveedor. Ocultar el SSID no sustituye cifrado ni autenticación y no debe presentarse como defensa principal.
5. Elige WPA3 o una transición WPA2 consciente
Wi-Fi Alliance documenta WPA3 como la generación posterior de seguridad WiFi. WPA3-Personal usa SAE y exige protección de tramas de gestión. Sin embargo, el punto de acceso y cada cliente deben ser compatibles.
Usa esta decisión:
- WPA3-Personal solamente: preferible cuando todos los equipos necesarios lo soportan y la prueba es estable.
- Modo de transición WPA2/WPA3: útil durante una migración, entendiendo que los clientes WPA2 continúan conectándose y que no equivale a una red WPA3-only.
- WPA2 con AES/CCMP: base mínima para un equipo legítimo que todavía no soporta WPA3, mientras se planifica su reemplazo o aislamiento.
- Red abierta, WEP, WPA heredado o TKIP: no son opciones aceptables para la red de trabajo.
Usa una frase larga y única que no contenga el nombre del negocio, teléfono, dirección ni palabras previsibles. No hay un calendario universal para rotarla. Cámbiala cuando alguien que conocía la clave pierde autorización, se compartió por un canal incorrecto, aparece evidencia de exposición o la política del negocio lo exige. Planifica la rotación porque todos los clientes autorizados tendrán que reconectarse.
En una empresa con muchas altas y bajas o necesidad de identidad individual, puede ser pertinente evaluar WPA3-Enterprise o WPA2-Enterprise con 802.1X/RADIUS. No es un botón mágico: exige infraestructura, certificados o identidades, operación y conocimientos que deben diseñarse por separado.
6. Separa trabajo, invitados, IoT y pagos
La FTC recomienda que la red principal se limite a dispositivos administrados por el negocio y que invitados, público y dispositivos personales usen una red separada. Para una microempresa, el esquema inicial puede ser:
| Zona | Ejemplos | Acceso esperado |
|---|---|---|
| trabajo | computadoras y teléfonos administrados | Internet y recursos internos necesarios |
| invitados | clientes, visitas y equipos personales | Internet, sin panel ni red interna |
| IoT | cámaras, impresoras, pantallas y sensores | solo destinos y cruces requeridos |
| pagos | terminales o caja, si el diseño lo exige | conforme al proveedor y contratos aplicables |
Varios SSID no prueban segmentación. Algunos routers solo ponen nombres diferentes sobre la misma red. Verifica desde un dispositivo invitado que no sea posible abrir el panel, descubrir impresoras, llegar a cámaras ni comunicarse con clientes de la red de trabajo cuando el diseño lo prohíbe.
“Red de invitados”, aislamiento de clientes, VLAN y reglas de firewall son mecanismos distintos. Si el equipo no puede aplicar el aislamiento requerido, reduce el alcance, conecta por cable un equipo crítico o evalúa hardware administrable. No simules seguridad con nombres de red.
7. Reduce funciones y accesos que no tienen dueño
La guía actual de CISA para reforzar la visibilidad y el endurecimiento de infraestructura de comunicaciones recomienda mantener inventario y firmware, usar autenticación y protocolos seguros, y desactivar servicios innecesarios o en texto claro. Revisa al menos:
- WPS;
- UPnP;
- administración desde Internet;
- reenvíos de puertos;
- “DMZ host”;
- servidores FTP, Telnet, HTTP o SNMP heredados;
- cuentas de nube, integraciones y accesos de soporte;
- redes antiguas que siguen anunciándose.
El CERT/CC documentó una debilidad de diseño en WPS por PIN. Desactívalo salvo que exista una necesidad justificada y documentación vigente que demuestre cómo se protege esa implementación.
No desactives una función sin investigar dependencias: UPnP o un puerto puede sostener telefonía, cámaras u otra aplicación. El proceso correcto es identificar propósito y responsable, respaldar, cambiar, probar y registrar. Si nadie puede explicar por qué existe una exposición, no debe conservarse por inercia.
8. Trata caja, cámaras e impresoras como sistemas distintos
Caja y terminales de pago
Sigue la documentación del adquirente, banco, procesador, integrador o proveedor del punto de venta. No cambies un terminal, interceptes su tráfico ni lo escanees sin autorización. Separarlo puede reducir exposición, pero no demuestra cumplimiento de PCI DSS ni de un contrato. Comprueba ventas autorizadas, cierres, impresión y comunicación con el proveedor después del cambio.
Cámaras y grabadores
Cambia credenciales predeterminadas, usa cuentas individuales cuando existan, actualiza firmware y limita el acceso externo. La segmentación debe conservar grabación, hora, alertas y visualización autorizada. Una cámara sin soporte o expuesta directamente a Internet requiere corrección o reemplazo, no solo otro SSID.
Impresoras, televisores y otros IoT
Revisa panel administrativo, actualizaciones y servicios de descubrimiento. Permite únicamente la comunicación que el flujo necesita. Algunas impresoras requieren acceso desde la red de trabajo; documenta esa excepción en lugar de abrir toda la zona IoT.
Las configuraciones predeterminadas y credenciales de dispositivos conectados son una causa recurrente de exposición. Incluye cada dispositivo en el inventario y en la revisión de soporte.
9. Demuestra que la configuración funciona
El NIST SP 800-153 relaciona la seguridad de una WLAN con sus componentes durante todo el ciclo de vida, incluida la evaluación y el monitoreo. Antes de cerrar la ventana, conserva evidencia sin publicar secretos:
| Prueba | Resultado aceptable |
|---|---|
| acceso al panel desde invitados | bloqueado |
| acceso de invitados a recursos internos | bloqueado |
| Internet para invitados | funciona según la política |
| comunicación IoT → trabajo | bloqueada salvo excepciones documentadas |
| modo de seguridad por cliente | coincide con WPA3 o la transición aprobada |
| SSID antiguos o abiertos | retirados o justificados |
| caja, cámaras e impresoras | flujo esencial probado |
| administración desde WAN | desactivada salvo diseño explícito |
| restauración y contactos | documentación accesible a responsables |
No declares “la red quedó segura” solo porque todos tienen Internet. La prueba debe incluir accesos que deben fallar.
10. Mantén la red con eventos y responsables
Una revisión mensual puede ser útil, pero no es una frecuencia universal. Define responsables y revisa también cuando ocurra cualquiera de estos eventos:
- alta o salida de personal o proveedor;
- instalación de un dispositivo;
- alerta o aviso de seguridad del fabricante;
- actualización de firmware;
- cambio del ISP o del punto de acceso;
- contraseña compartida indebidamente;
- dispositivo desconocido confirmado;
- interrupción o comportamiento anómalo;
- cambio en pagos, cámaras o sistemas críticos.
El registro mínimo debe indicar fecha, responsable, firmware, dispositivos autorizados, cambios, pruebas y pendientes. Guarda respaldos y logs con acceso restringido. Revisa si el fabricante sigue ofreciendo correcciones; un equipo sin soporte debe entrar en un plan de reemplazo.
El WiFi es solo una parte. Refuerza también correo y cuentas con la guía de conceptos básicos de ciberseguridad: MFA, cuentas individuales, actualizaciones y una ruta de reporte siguen siendo necesarias aunque la radio esté bien configurada.
Qué hacer ante un dispositivo o cambio sospechoso
No borres evidencia ni restablezcas todo de inmediato. Registra hora, nombre mostrado, dirección identificadora, capturas del panel y cambios observados sin difundir secretos. Confirma que no sea un equipo autorizado o una MAC aleatoria.
Si se confirma acceso no autorizado:
- aísla el dispositivo o la zona afectada si hacerlo no pone en riesgo una operación crítica;
- cambia credenciales administrativas y WiFi que puedan estar expuestas, desde un dispositivo confiable;
- revoca accesos remotos y sesiones innecesarias;
- revisa firmware, configuración, reenvíos, DNS y cuentas asociadas conforme al fabricante;
- verifica caja, cámaras, datos y cuentas del negocio;
- conserva logs y solicita respuesta profesional cuando pueda haber datos, pagos o persistencia comprometidos.
La obligación de notificar o escalar depende del incidente, los datos, contratos y regulación aplicable. Esta guía no decide esas obligaciones por ti.
¿Cuándo deja de ser suficiente un router doméstico?
No depende solo del número de empleados. Evalúa si el equipo puede:
- recibir actualizaciones y mostrar una fecha de soporte;
- separar zonas con reglas comprobables;
- ofrecer administración segura y registros útiles;
- manejar cantidad, cobertura y concurrencia sin perder estabilidad;
- crear cuentas o controles acordes con las personas autorizadas;
- mantener la operación y recuperación que exige el negocio.
Si no puede aislar invitados, IoT o pagos; ya no recibe parches; depende de una administración remota insegura; o no soporta la carga, corresponde evaluar otra arquitectura. La marca, el precio o el número “WiFi” por sí solos no resuelven esos requisitos.
Si sustituyes hardware todavía útil, puedes revisar cómo donar routers y switches de red o dar una segunda vida a un repetidor WiFi. No dones un equipo con configuración o credenciales: restablécelo de forma controlada después de preservar lo necesario y confirmar que ya no es parte de la operación.
Cómo puede ayudar Crezendo, con límites claros
Crezendo ofrece un taller de concientización en ciberseguridad para personal no técnico. Puede trabajar decisiones sobre phishing, contraseñas, MFA, cuidado de datos, trabajo remoto, redes, actualizaciones y reporte inicial a partir de situaciones del equipo.
Es una actividad educativa. No incluye por defecto instalar routers, diseñar VLAN, configurar WiFi, auditar vulnerabilidades, realizar pruebas de penetración, certificar cumplimiento ni responder profesionalmente a un incidente. Un alcance especializado para TI debe definirse y contratarse por separado con el profesional adecuado.
Preguntas frecuentes
¿Es mejor WPA2 o WPA3?
WPA3-Personal es preferible cuando el punto de acceso y todos los clientes necesarios lo soportan. WPA2 con AES/CCMP puede ser una transición para hardware legítimo incompatible. Prueba qué modo negocia cada dispositivo y evita WEP, WPA heredado, TKIP y redes abiertas.
¿Cada cuánto debo cambiar la contraseña WiFi?
No existe una frecuencia universal. Rótala cuando cambia la autorización, se comparte indebidamente, hay sospecha de exposición o lo exige una política. Planifica la reconexión de todos los equipos críticos.
¿Una red de invitados realmente protege la empresa?
Solo si está aislada. Comprueba que un invitado tenga el acceso previsto a Internet pero no pueda abrir el panel, ver dispositivos internos ni comunicarse con otras zonas prohibidas.
¿Debo desactivar WPS?
Sí, como regla prudente para un negocio, especialmente el modo PIN. CERT/CC documentó su susceptibilidad a fuerza bruta. Si una implementación moderna es necesaria, valida sus controles y soporte con el fabricante.
¿Puedo saber si un dispositivo desconocido es un intruso?
La lista del router es una señal, no una conclusión. Contrasta fabricante, hora, dueño, función y direcciones aleatorias. Si confirmas que no está autorizado, aíslalo, preserva evidencia y revisa credenciales y configuración.
¿La segmentación garantiza que un punto de venta cumple PCI DSS?
No. Puede reducir alcance o exposición, pero el cumplimiento depende de la arquitectura, el proveedor, los datos, contratos y controles aplicables. Sigue al adquirente y busca una evaluación competente.
¿Crezendo configura la red de mi empresa?
La oferta confirmada es un taller de concientización para personal no técnico, no un servicio de instalación o auditoría de redes. El contacto sirve para evaluar un alcance educativo; una implementación técnica requiere un proveedor cualificado y un alcance separado.
Convierte la guía en un ejercicio verificable
Empieza con el inventario y una prueba pequeña, no con una compra impulsiva ni con cambios en horario crítico. Define qué debe funcionar, qué acceso debe bloquearse, quién aprueba, cómo se revierte y qué evidencia cerrará la tarea.
Si tu empresa quiere fortalecer las decisiones cotidianas del personal sobre contraseñas, redes, actualizaciones, datos y reporte inicial, comparte los roles, dispositivos y situaciones prioritarias para evaluar un taller de concientización con alcance claro.