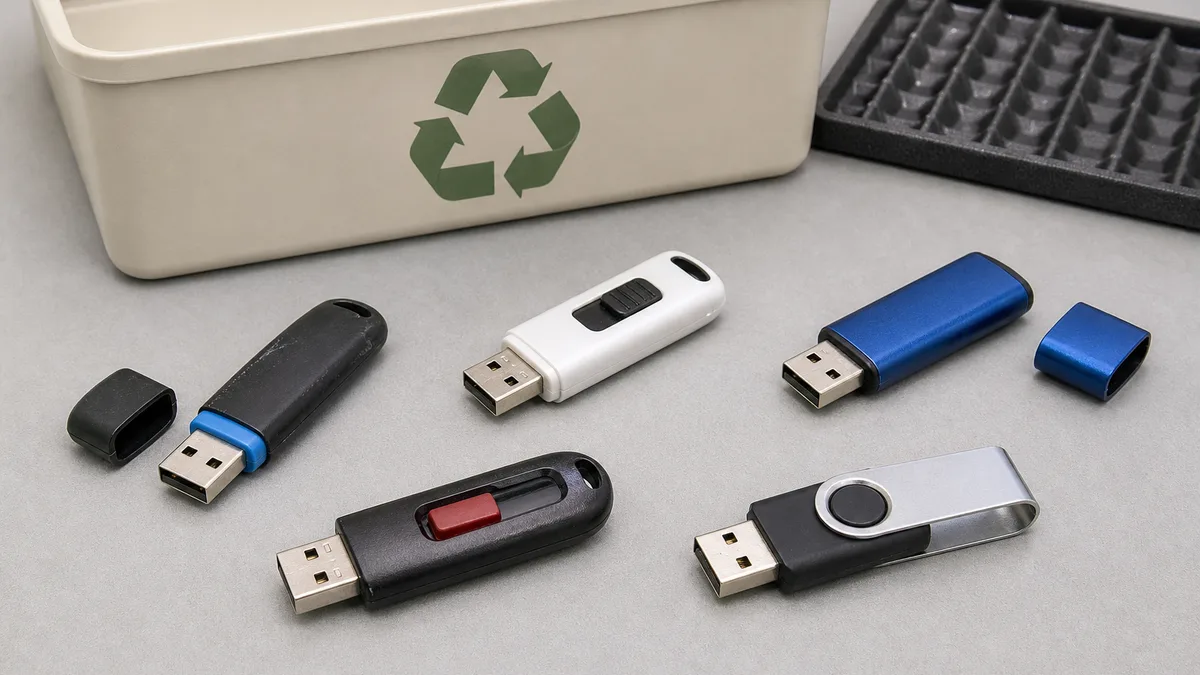
Una memoria USB puede parecer un objeto sencillo, pero antes de ofrecerla a otra persona conviene resolver dos preguntas distintas: ¿todavía funciona de forma estable? y ¿puede salir de tus manos sin exponer información? Borrar archivos desde el explorador o aplicar un formato rápido no responde por sí solo ninguna de las dos.
Esta guía propone un proceso prudente para una memoria propia y de procedencia conocida. No promete que toda unidad sea aceptada, reparada o reutilizada, ni que un procedimiento genérico vuelva irrecuperables todos los datos. La tecnología flash administra internamente sus celdas y cada modelo puede reaccionar de manera diferente.
Primero: identifica de dónde salió la memoria
No conectes a tu computadora principal una memoria encontrada, abandonada o de origen desconocido. El riesgo no es únicamente perder archivos: los medios removibles pueden transportar software malicioso y facilitar la extracción no autorizada de información. La guía NIST SP 1334, publicada en septiembre de 2025 para entornos de tecnología operativa (OT), documenta esos riesgos y la necesidad de controles procedimentales, físicos y técnicos. Aunque su ámbito específico es OT, el principio prudente aquí es más general: no trates un medio removible de procedencia desconocida como si fuera confiable.
Si la memoria era tuya o pertenecía a una organización que te autorizó a manejarla, anota antes de hacer pruebas:
- marca, capacidad y tipo de conector;
- propietario o área de procedencia;
- si pudo contener datos personales, financieros, médicos, laborales o credenciales;
- último uso conocido y síntomas observados;
- si existe otra copia de los archivos;
- método de sanitización aplicado, fecha y resultado.
Una etiqueta o una pequeña bolsa por unidad evita mezclar dispositivos ya revisados con otros pendientes. Si administras varios activos, asigna un identificador y conserva un registro separado; no escribas contraseñas ni detalles sensibles sobre la propia memoria.
Decide si es razonable conectarla
Inspecciona el dispositivo sin abrirlo. Un conector doblado, sulfatado, quemado o flojo; una carcasa derretida; olor a quemado; humedad; o piezas internas sueltas son razones para detener la prueba. Forzar una memoria dañada puede perjudicar el puerto USB o empeorar una falla que aún permitía recuperar información.
En una unidad propia, conocida y físicamente sana, la comprobación debería hacerse en un equipo actualizado y destinado a esa tarea, no en una computadora que concentre archivos importantes. Desactiva la ejecución automática, mantén activo el software de seguridad y no abras ejecutables, accesos directos ni documentos con macros solo para “ver qué tienen”. En un entorno empresarial, aplica la política del responsable de tecnología en vez de improvisar.
Una memoria que aparece y desaparece, se desconecta al moverla, cambia de capacidad, se vuelve de solo lectura inesperadamente o genera errores repetidos no es una candidata confiable para entregar como almacenamiento reutilizable. Esos síntomas también hacen más incierta la sanitización.
Respalda antes de borrar
Si los archivos importan, copia primero el contenido a un destino independiente. No consideres terminada la copia porque una barra llegó al cien por ciento: abre una muestra representativa y verifica que los archivos críticos puedan leerse. Cuando el valor lo justifique, compara tamaños o hashes y realiza una restauración de prueba desde el respaldo.
Mantén la memoria original sin cambios hasta confirmar que la copia es suficiente. Si la unidad falla y los datos son importantes, detener los intentos caseros puede ser más sensato que insistir. Una consulta especializada no garantiza recuperación, pero evita que pruebas repetidas agraven ciertos daños.
También revisa si hay información fuera de las carpetas obvias: archivos ocultos, exportaciones de navegadores, copias de bases de datos, llaves criptográficas, instaladores con configuración, documentos escaneados y respaldos automáticos. No transfieras a un tercero una memoria que todavía necesitas como única copia.
Clasifica el riesgo de la información
No todas las memorias requieren la misma decisión. Una clasificación práctica ayuda a no tratar una presentación pública igual que historiales médicos o claves de acceso.
Riesgo bajo: archivos públicos o reemplazables, sin datos personales ni credenciales. Una limpieza lógica correctamente ejecutada y comprobada puede ser proporcional, siempre que la política del propietario lo permita.
Riesgo moderado: documentos personales, fotografías privadas, datos de clientes, contratos o información interna. Aquí importa conocer las capacidades reales del dispositivo, documentar el procedimiento y validar el resultado.
Riesgo alto: secretos de autenticación, información médica o financiera, expedientes regulados, llaves privadas, copias de identidad o datos cuya exposición causaría un perjuicio serio. Si no existe un método confiable y autorizado para ese modelo y ese contexto, la opción prudente es no donar la unidad como medio reutilizable. Debe permanecer bajo control o seguir un proceso apropiado de destrucción y disposición.
La clasificación debe considerar el contenido que pudo haber existido, no solo lo que hoy aparece en pantalla.
Borrar archivos no equivale a sanitizar
Eliminar una carpeta normalmente retira referencias del sistema de archivos; no necesariamente sobrescribe de inmediato todos los datos asociados. Un formato rápido o recrear particiones tampoco constituye, por sí solo, una garantía de sanitización.
La publicación vigente NIST SP 800-88 Rev. 2, finalizada en septiembre de 2025, organiza la sanitización alrededor de tres resultados: Clear, Purge y Destroy. La elección depende de la sensibilidad, el tipo de medio, sus capacidades, su estado y las obligaciones de la organización. Esta revisión también desplazó el énfasis desde recetas universales hacia un programa de sanitización, la validación del resultado y la confianza en las implementaciones del fabricante o en estándares técnicos aplicables. NIST define Clear como técnicas lógicas que sanitizan datos en ubicaciones direccionables por el usuario frente a recuperación simple y no invasiva.
Eso no convierte un comando universal en solución para todas las memorias USB. En almacenamiento flash, el controlador puede redistribuir escrituras para nivelar el desgaste y mantener áreas de reserva que el sistema operativo no direcciona directamente. El boletín técnico de NIST sobre sanitización explica por qué las características del medio influyen en la efectividad del método.
Por eso, una pasada de ceros, varias pasadas o una herramienta con un nombre convincente no deben describirse como “imposibles de recuperar” sin evidencia específica. Tampoco es buena práctica repetir escrituras indefinidamente: añade desgaste y no resuelve necesariamente las áreas administradas por el controlador.
Elige un método proporcional y documentado
Empieza por la política aplicable. En una empresa, escuela, clínica o institución pública, el propietario de la información debe autorizar el método y el destino final. Si existe inventario de activos, cadena de custodia o obligación legal, no la sustituyas por una decisión personal.
Para una memoria personal de riesgo bajo, físicamente estable y sin restricciones organizacionales, una operación de limpieza compatible con el sistema puede ser suficiente para el objetivo definido. Después se debe comprobar que la operación terminó sin errores y que la unidad ya no monta el contenido anterior de forma ordinaria.
Para riesgo moderado o alto, consulta la documentación del fabricante y una política de sanitización basada en estándares. Algunas unidades especializadas ofrecen funciones de borrado o cifrado administradas por su controlador; otras no. Un borrado criptográfico solo tiene sentido si los datos estuvieron cifrados correctamente desde el inicio, las llaves relevantes pueden eliminarse y la implementación es confiable. No se debe asumir que cualquier pendrive cumple esas condiciones.
Si el dispositivo no responde, reporta una capacidad incoherente, está bloqueado en solo lectura o no permite completar y validar el procedimiento, no lo entregues como almacenamiento reutilizable cuando pudo contener información sensible. Destroy puede ser el resultado apropiado dentro de un proceso autorizado, pero eso no significa perforar o quemar una memoria en casa. Las baterías no son habituales en estos dispositivos, pero el plástico, metal y componentes electrónicos igualmente requieren manejo seguro y una disposición acorde con las opciones locales.
Valida el proceso sin prometer imposibles
Validar no significa afirmar que nadie, con ninguna técnica presente o futura, podrá recuperar un bit. Significa reunir evidencia razonable de que el procedimiento seleccionado se ejecutó como estaba previsto y alcanzó su objetivo definido.
Registra como mínimo:
- identificación de la memoria;
- clasificación de la información;
- herramienta, función y versión utilizadas;
- fecha, operador y resultado de la operación;
- errores, alertas o cambios de capacidad;
- verificación posterior y decisión final.
Después de la sanitización, desconecta y vuelve a conectar la unidad en el entorno controlado. Confirma que el sistema reconoce la capacidad esperada, que no aparecen las carpetas anteriores y que una operación breve de escritura y lectura termina sin errores. Esa prueba básica evalúa funcionamiento; no demuestra por sí misma la ausencia forense de datos.
En organizaciones con datos sensibles, la validación debe seguir su política y puede requerir revisión independiente, muestreo o herramientas especializadas. Conserva el registro donde corresponda, pero no pongas en él contenido secreto extraído de la memoria.
Evalúa si todavía sirve para otra persona
Una memoria reutilizable debe ser predecible, no simplemente detectable. Comprueba varias veces la conexión, copia un conjunto de prueba no sensible, expúlsala correctamente y verifica que los archivos vuelvan a abrirse. Si se calienta de forma inusual, se desconecta, corrompe archivos o tarda de manera extrema, descríbela como defectuosa y no como una unidad funcional.
No infles su capacidad ni atribuyas velocidad solo por la forma del conector. USB-C describe un conector, no garantiza una generación o rendimiento. Del mismo modo, una memoria antigua de poca capacidad puede no ser práctica para la persona receptora. El destino debe confirmarse antes de invertir trabajo en accesorios o empaques.
Entrega únicamente la memoria y, si es útil, una nota no sensible con capacidad declarada, fecha de prueba y limitaciones observadas. No cargues software, libros, cursos, sistemas operativos o paquetes “educativos” salvo que un destinatario identificado lo solicite y existan derechos claros para distribuirlos. Una donación responsable no se construye sobre suposiciones acerca de comunidades, estudiantes o usos futuros.
Consulta antes de trasladarte
La aceptación depende de la necesidad, capacidad, estado, privacidad y opciones vigentes de manejo. Un formulario no equivale a aprobación ni garantiza recolección, borrado, reparación, reutilización, certificado o destino específico.
Antes de entregar, prepara:
- una foto clara del dispositivo y el conector;
- marca y capacidad indicada;
- cantidad de unidades;
- estado físico y síntomas;
- origen conocido o desconocido;
- confirmación de que eres la persona autorizada para disponer de ellas;
- clasificación general del riesgo, sin enviar archivos ni datos sensibles;
- procedimiento ya aplicado, si existe.
Puedes consultar a Crezendo sobre una posible donación con esa información. Espera una respuesta antes de trasladar el equipo. Si también estás organizando periféricos, revisa la guía para hubs USB y cables adaptadores; para otros componentes, la de memoria RAM usada ayuda a separar inventarios. Los medios históricos necesitan cuidados diferentes, como muestra la guía del Apple II antiguo.
Lista final antes de liberar la memoria
- La procedencia es conocida y tienes autorización para disponer de ella.
- No presenta daños que hagan insegura la conexión.
- Existe un respaldo comprobado de todo lo que debe conservarse.
- El riesgo se clasificó considerando datos actuales y anteriores.
- El método elegido corresponde al medio, la política y la sensibilidad.
- La ejecución y la validación quedaron registradas sin exagerar su alcance.
- La prueba funcional no mostró desconexiones ni corrupción.
- El posible receptor confirmó interés antes del traslado.
- No quedan contraseñas, llaves, información personal ni contenido sin licencia.
- Si la sanitización no pudo validarse, la unidad no se ofrece como reutilizable.
La mejor decisión no siempre es donar. A veces será conservar la memoria, devolverla a su propietario, tramitar una destrucción controlada o buscar una alternativa de disposición electrónica. Separar privacidad, funcionamiento y aceptación permite elegir con criterio, sin convertir una buena intención en un riesgo para quien entrega o recibe.